DATEISICHERHEIT FÜR MEDTECH & INDUSTRIE

Dateisicherheit für MedTech und Industrie: Dateien prüfen, bevor sie kritische Systeme erreichen.

Lieferantendaten, E-Mail- und Portal-Uploads, USB-/Service-Dateien sowie Inhalte aus Speichern gelangen täglich in Entwicklungs- und Produktionsprozesse. PEC Healthcare unterstützt Unternehmen dabei, kritische Dateieingänge zu erkennen und Prüf- und Freigabeprozesse vor ERP, MES und Engineering-Systemen aufzubauen – mit geeigneten Technologien zur Dateiprüfung.

  • Externe Dateieingänge bewerten
  • Prüf- und Freigabewege definieren
  • In bestehende Abläufe integrieren
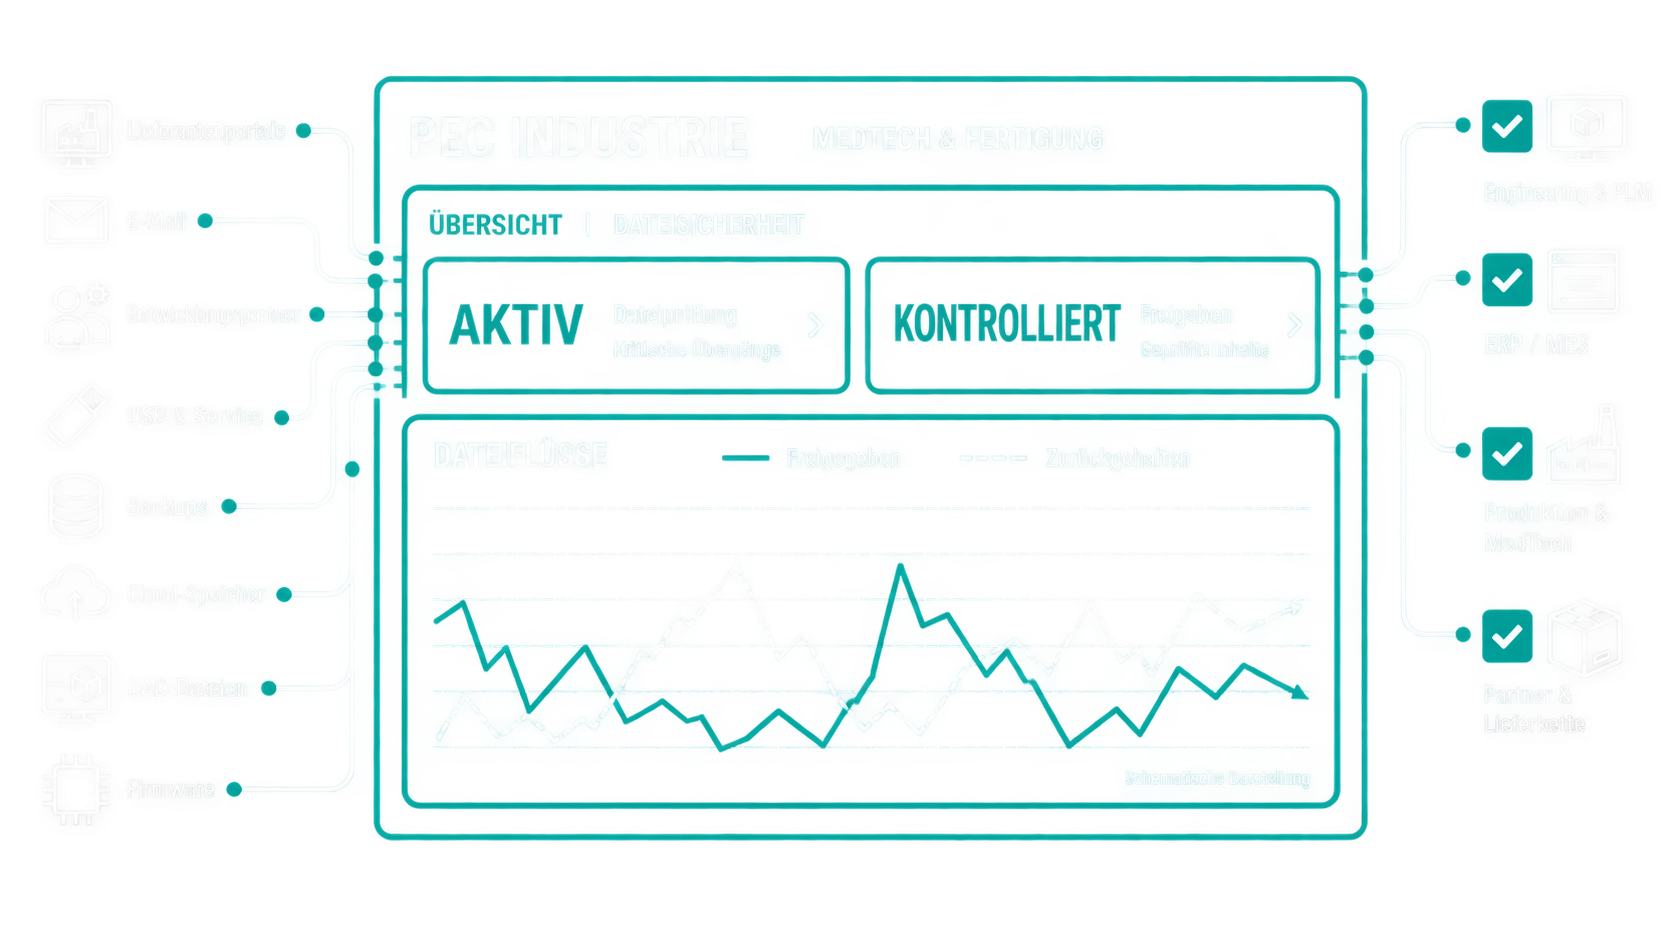
Schematische Darstellung von Dateiwegen, Prüfpunkt und Zielsystemen

01 · DATEIEINGÄNGE IM PRODUKTIONSALLTAG

Dateisicherheit muss zum Produktions- und Entwicklungsalltag passen.

Prüf- und Freigabeprozesse sollen zu Wartungsfenstern, Systemabhängigkeiten und Verantwortlichkeiten passen – ohne operative Freigaben unnötig zu blockieren.

Industrielle Datenflüsse schützen, bevor nicht vertrauenswürdige Dateien kritische Systeme erreichen.

Weitere Kontexte seitlich erkunden

02 · KRITISCHE DATEIÜBERGÄNGE

Wo nicht vertrauenswürdige Dateien in industrielle Prozesse gelangen.

Neue Dateien erreichen Unternehmen nicht nur per E-Mail. Sie kommen über Lieferantenportale, Wartungspartner, Wechselmedien, Engineering-Projekte und gemeinsame Speicher. Entscheidend ist, an welchen Übergängen eine Prüfung möglich und sinnvoll ist – bevor Inhalte produktionsnahe oder geschäftskritische Systeme erreichen.

Weitere Situationen seitlich erkunden

LIEFERANTEN-UPLOADS

Lieferantendateien prüfen, bevor sie Engineering- oder Produktionssysteme erreichen.

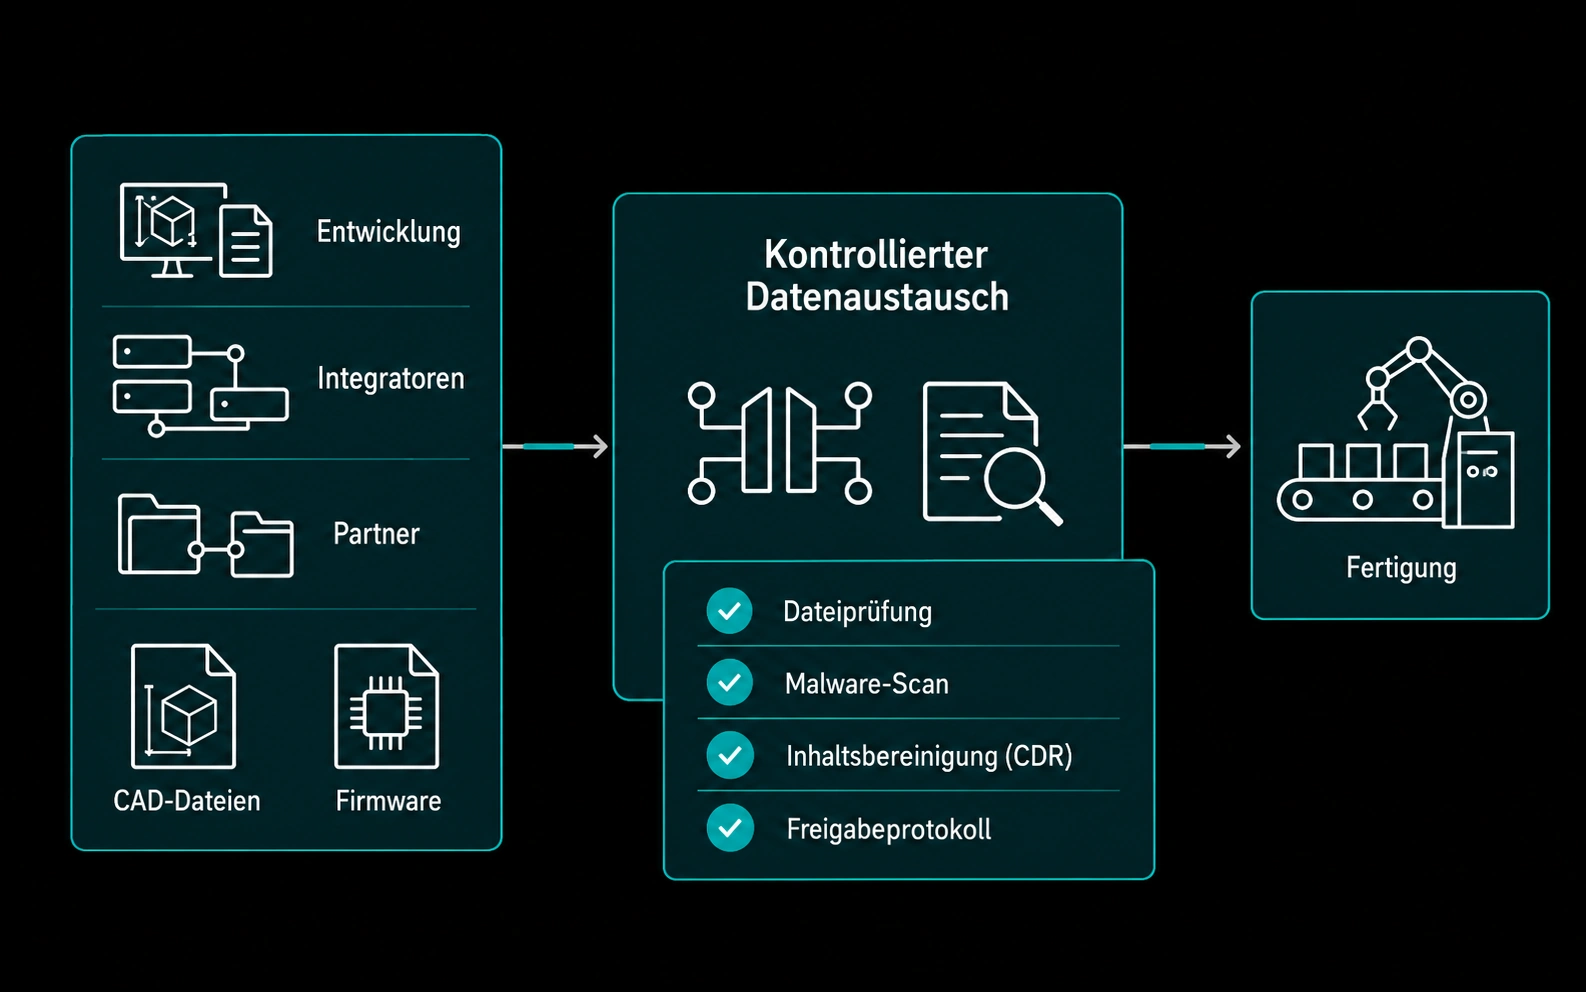
Lieferanten übertragen Spezifikationen, CAD-Dateien, Dokumentation oder Softwarepakete. Ein vorgelagerter Prüfpunkt kann Dateitypen, Herkunftsinformationen, Malware-Signale und Freigaberegeln mit dem definierten Zielsystem verbinden.

Arbeitsablauf
Portale, Uploads, Spezifikationen und Softwarepakete
Entscheidungsfragen
Dateitypen, Herkunft, Zielsysteme, Ausnahmen und Freigaben
Risiko
Dateien können vor der Übergabe an technische Zielsysteme ungeprüft bleiben.
Möglicher Nutzen
Ein definierter Prüfpunkt kann Herkunft, Dateityp und Freigabeweg vor der Übergabe sichtbar machen.
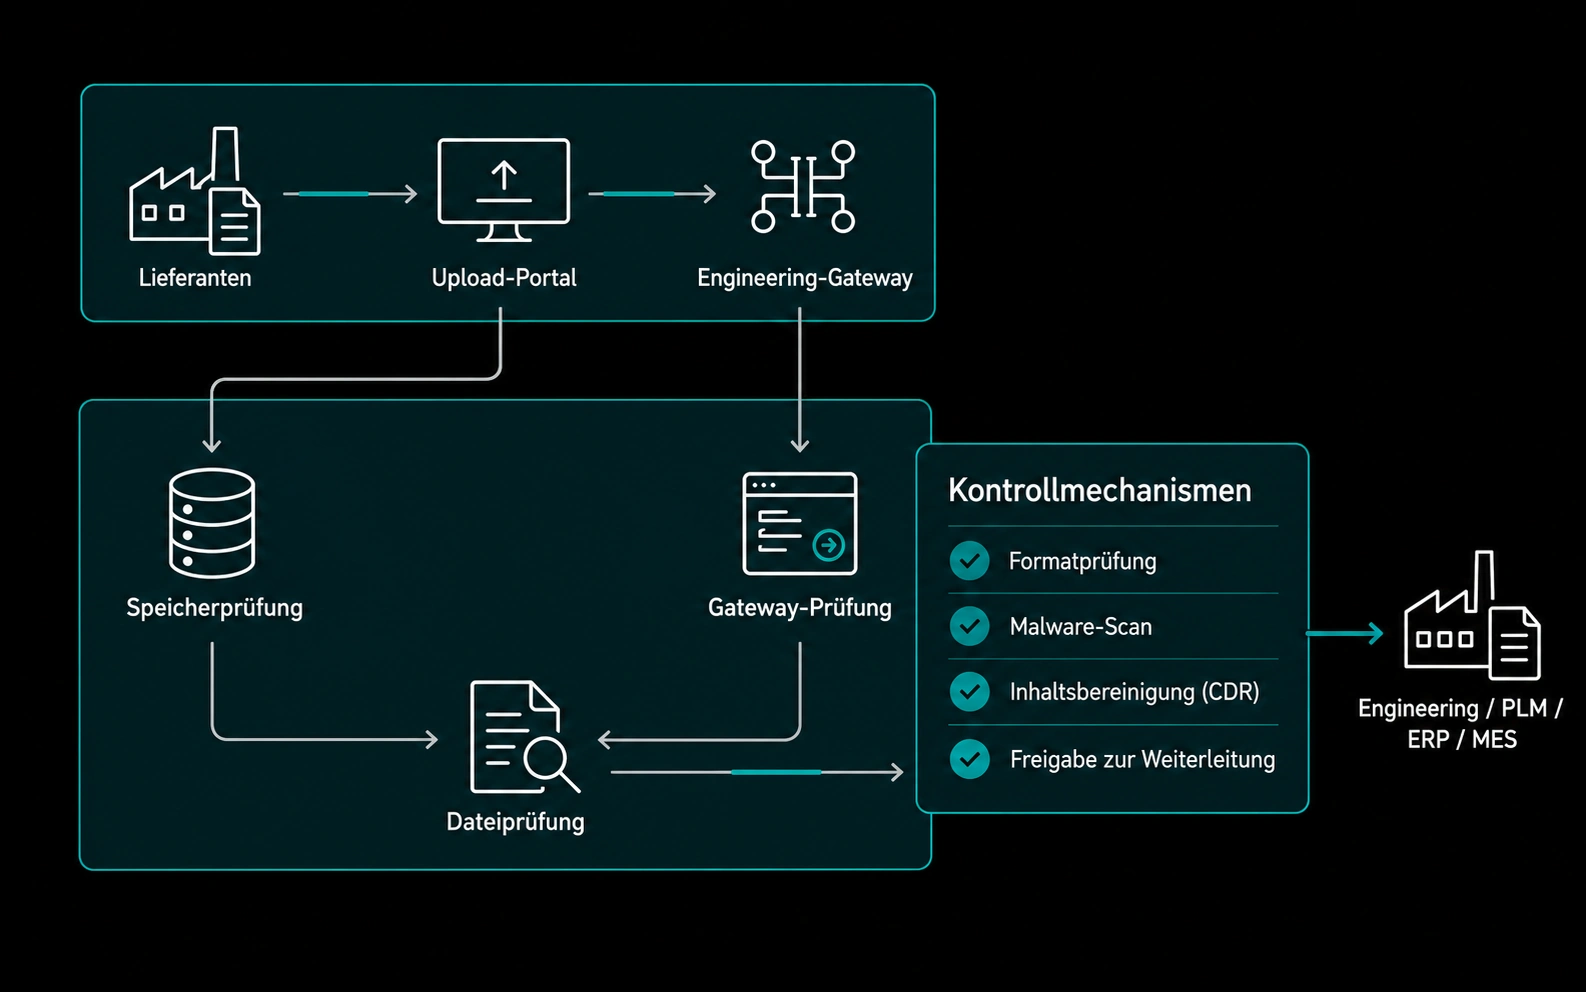
Schematischer Prüfpfad für Lieferantendateien vor Engineering- und Produktionssystemen

03 · SCHUTZARCHITEKTUR

Dateiprüfung dort integrieren, wo externe Inhalte auf kritische Systeme treffen.

Nicht jeder Dateieingang lässt sich gleich absichern. Wir betrachten Datenquellen, unterstützte Dateiformate, Schnittstellen und bestehende Freigabeprozesse. Daraus leiten wir sinnvolle Kontrollpunkte ab – etwa vor der Übergabe von Lieferantenunterlagen an ERP-, MES- oder Engineering-Systeme.

01 · DATEIWEGE

Was kommt ins Unternehmen?

  • Lieferanten & Uploads
  • Entwicklung & Partner
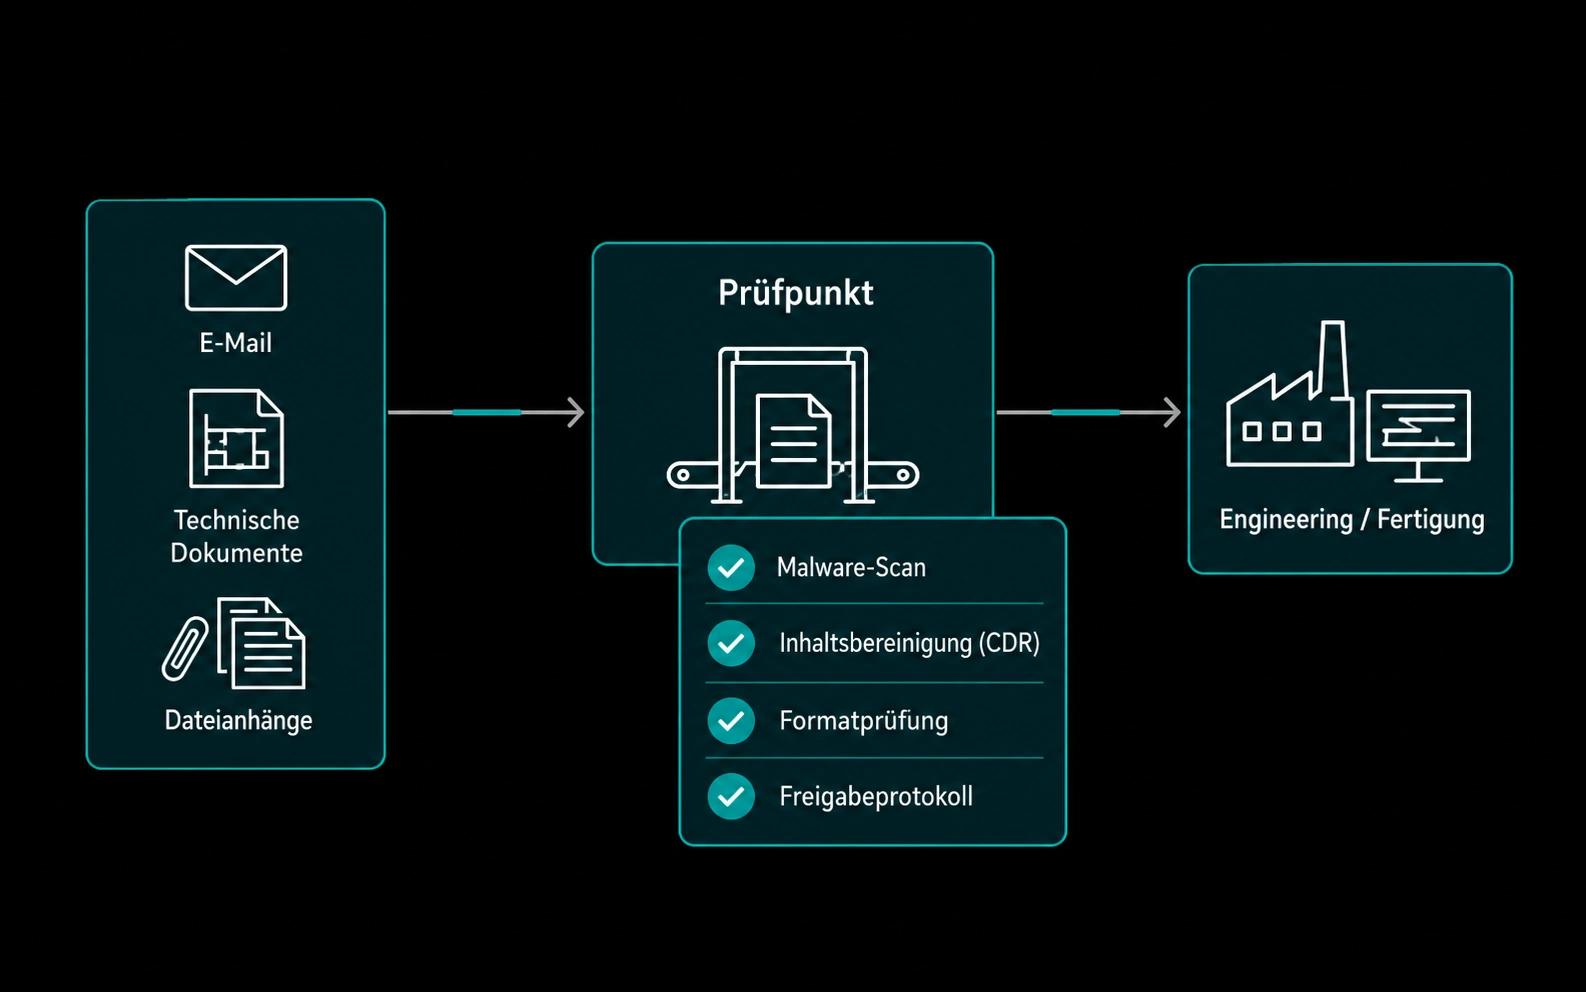
  • E-Mail & Dokumente
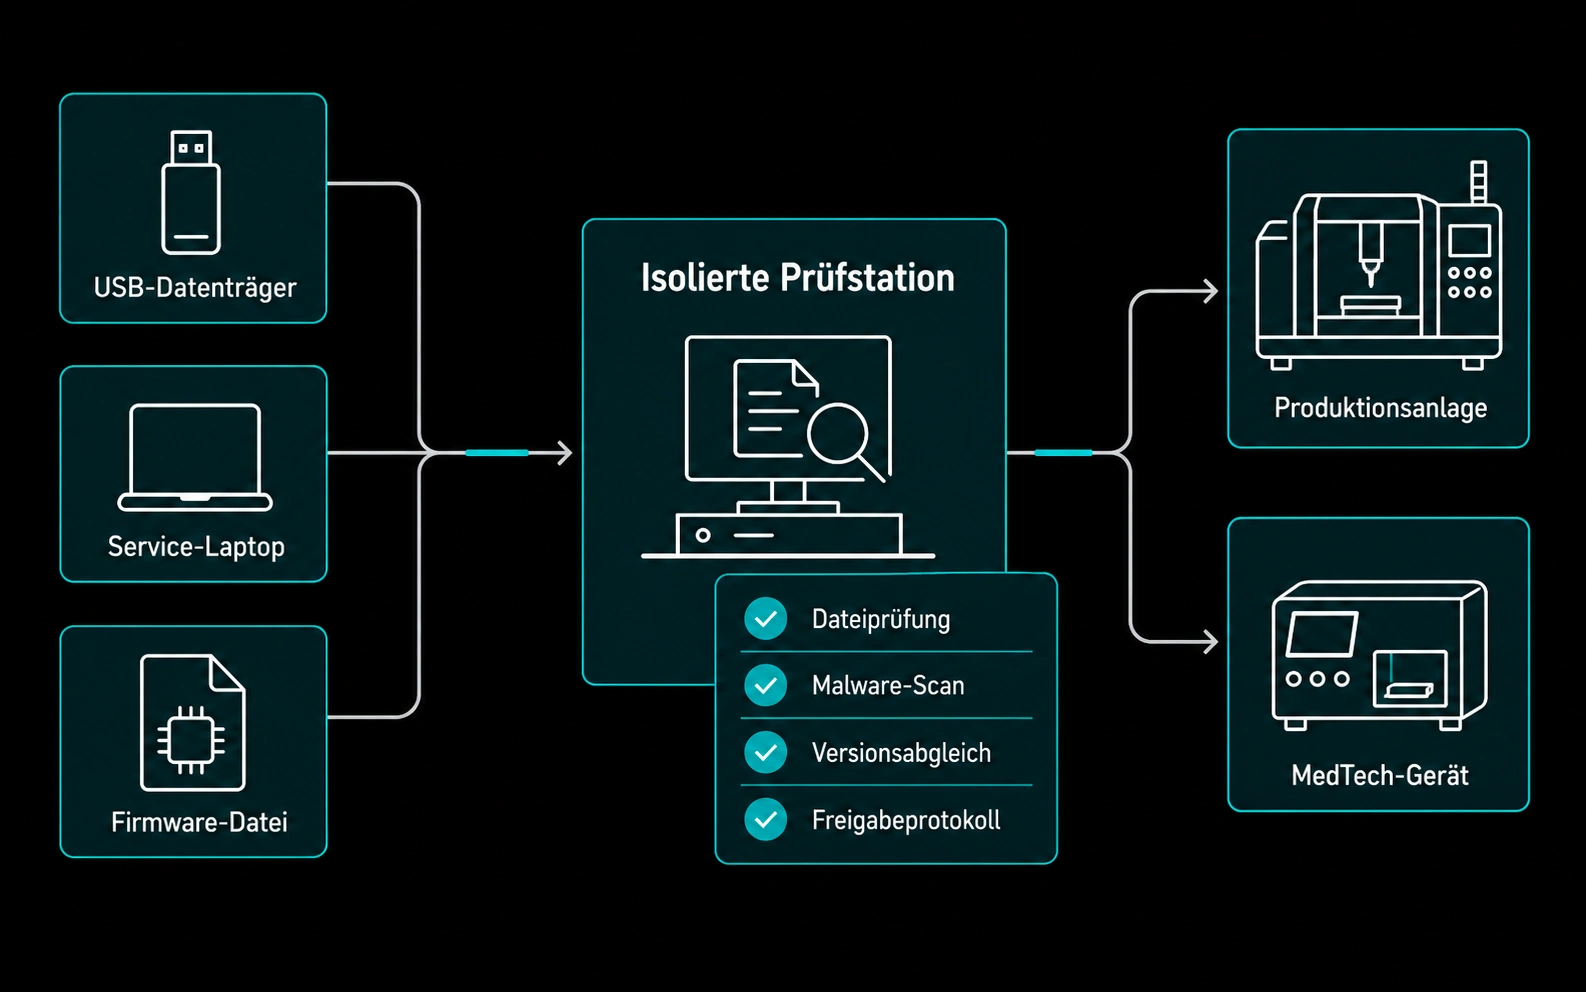
  • USB, Service & Firmware
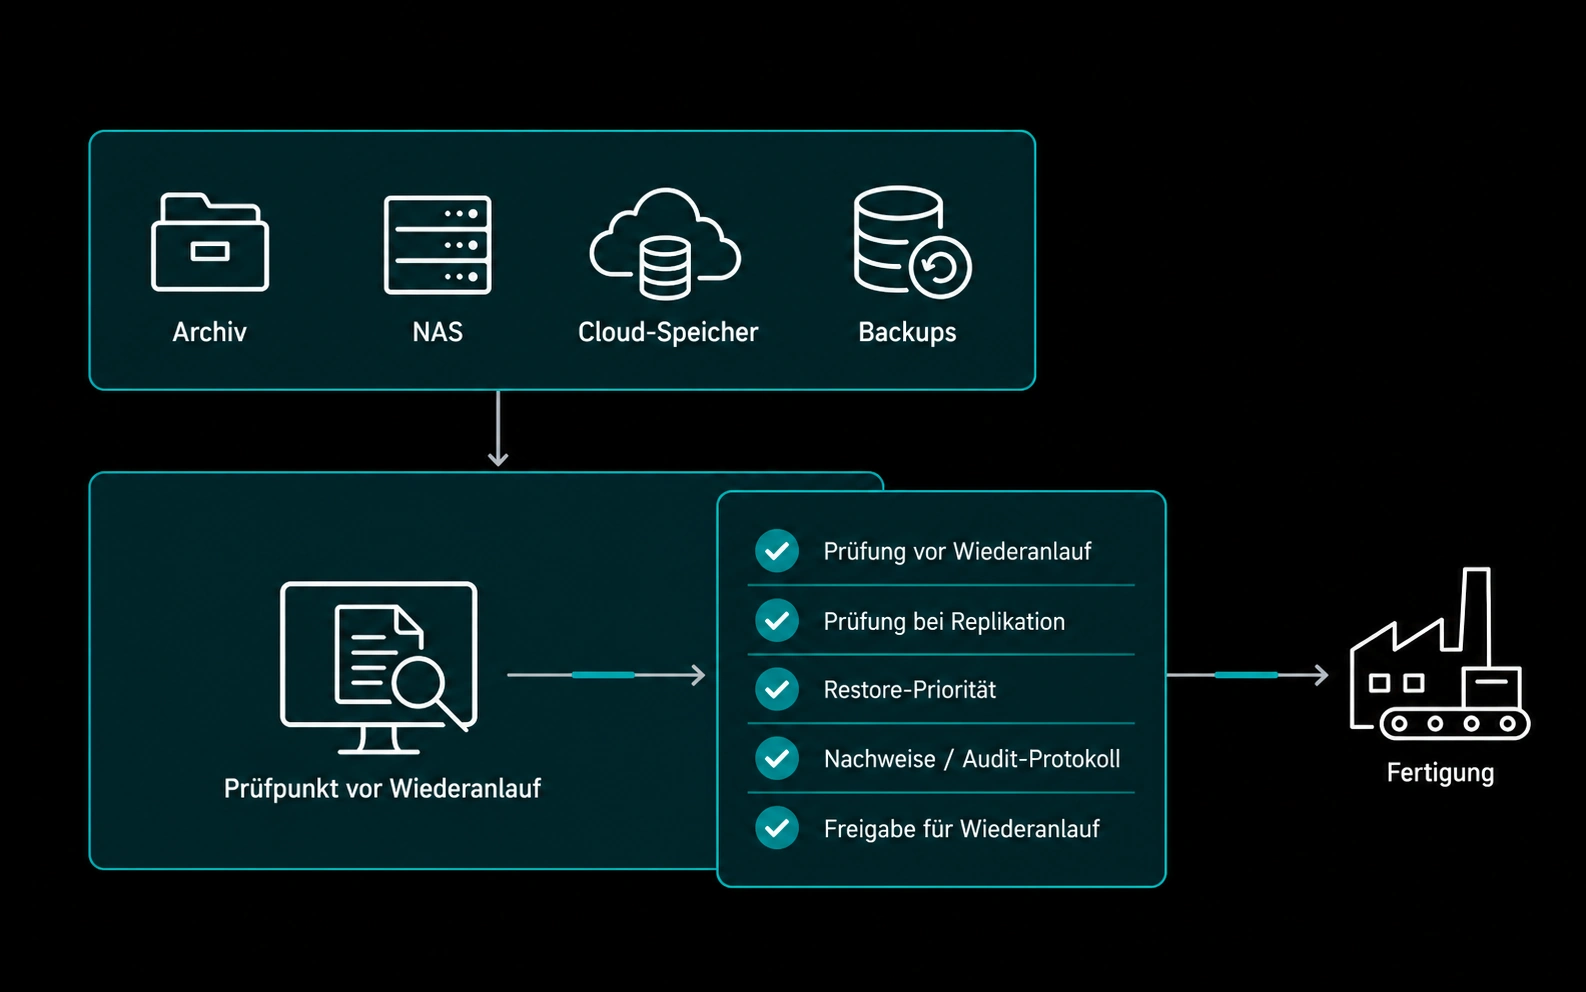
  • Speicher & Wiederherstellung

02 · KONTROLLPUNKT

Prüfen. Einordnen. Entscheiden.

  1. 01
    Datei analysierenDateityp, Herkunft und Malware-Signale
  2. 02
    Passende Verfahren anwendenMultiscanning, CDR, Sandbox oder DLP – nach Dateityp und Schutzbedarf
  3. 03
    Richtlinie auswertenErgebnis, Ausnahmen und Freigaberolle

Prüfung und Entscheidung werden nachvollziehbar dokumentiert.

03 · ENTSCHEIDUNG

Der nächste Schritt ist klar.

FREIGEGEBEN

Weiter in den vorgesehenen Prozess

Engineering · PLM / DMS · ERP / MES · Produktion

KLÄRUNG ERFORDERLICH

Zurückhalten und prüfen

Quarantäne, Nachprüfung oder Entscheidung der verantwortlichen Rolle.

Nur freigegebene Dateien erreichen das Zielsystem. Nicht eindeutig prüfbare Inhalte bleiben im geregelten Klärungspfad.

04 · PRÜF- UND FREIGABEPROZESS

Dateiprüfungen in nachvollziehbare Freigabeentscheidungen überführen.

Ein abgestimmter Ablauf verbindet Dateieingang, Prüfung und verantwortete Entscheidung. Die konkreten Schritte richten sich nach Arbeitsablauf, Zielsystem und geltenden Regeln.

  1. 01

    Eingang erfassen

    Quelle, Übertragungsweg und Zielsystem einordnen.

  2. 02

    Datei prüfen

    Unterstützte Analyseverfahren für den Dateityp anwenden.

  3. 03

    Richtlinie anwenden

    Ergebnis, Schutzbedarf und Zuständigkeit berücksichtigen.

  4. 04

    Kontrolliert entscheiden

    Je nach Konfiguration freigeben, bereinigen oder isolieren.

  5. 05

    Ergebnis dokumentieren

    Entscheidung und relevante Prüfinformationen nachvollziehbar festhalten.

Welche Aktion für welche Datei tatsächlich möglich ist, hängt von Produktmodul, Dateiformat, Konfiguration und Zielsystem ab. CDR/Bereinigung ist nicht pauschal für CAD-, Firmware-, Makro- oder proprietäre Produktionsformate verfügbar. „Freigeben, bereinigen oder isolieren“ bezeichnet mögliche Entscheidungen, keinen universell verfügbaren Automatismus.

05 · ERWEITERTE EINSATZBEREICHE

Dateien in Backups, Archiven und Cloud-Speichern kontrolliert prüfen.

Ergänzend zu externen Dateieingängen können Archive, NAS, Cloud-Speicher und Backups relevant sein – etwa bei Migrationen oder Wiederherstellungen. Der passende Prüfzeitpunkt hängt von Speicherplattform, Zugriff und Betriebsablauf ab.

06 · TECHNOLOGIEBAUSTEINE

Multiscanning, CDR, Sandbox und DLP funktional einordnen.

Die Auswahl beginnt am Dateiübergang. Malware-Scanning, Content Disarm and Reconstruction, Sandbox-Analyse und Data Loss Prevention werden nach Dateitypen, Latenz, Schutzbedarf und Zielsystem eingeordnet.

Symbolbild: parallele Malware-Prüfung einer technischen Datei vor einer Fertigungszelle

MULTISCANNING

Mehrere Malware-Engines an einem Dateiübergang kombinieren.

Für den jeweiligen Schutzpunkt wird geprüft, welche Engines, Dateitypen, Latenzanforderungen und Ausnahmepfade im MedTech- oder Fertigungsbetrieb relevant sind.

07 · BEREITSTELLUNG

Dateisicherheit passend zu Fertigung und MedTech bereitstellen.

On-Premises, gehostete/private Cloud und SaaS werden anhand von Dateipfaden, Datenhaltung, Verfügbarkeit, Systemnähe, Wartung und Betriebsverantwortung bewertet.

Schematische Dashboard-Ansicht für lokale Dateisicherheit in Fertigung und MedTech
01

On-Premises

Für lokale, eng kontrollierte oder isolierte Umgebungen. Skalierung, Updates, Hochverfügbarkeit und Betrieb liegen im zu klärenden Umfang.

  • Systemnähe und lokale Datenverarbeitung
  • Eigene Betriebs- und Updateverantwortung
  • Integration in bestehende Netzwerkzonen
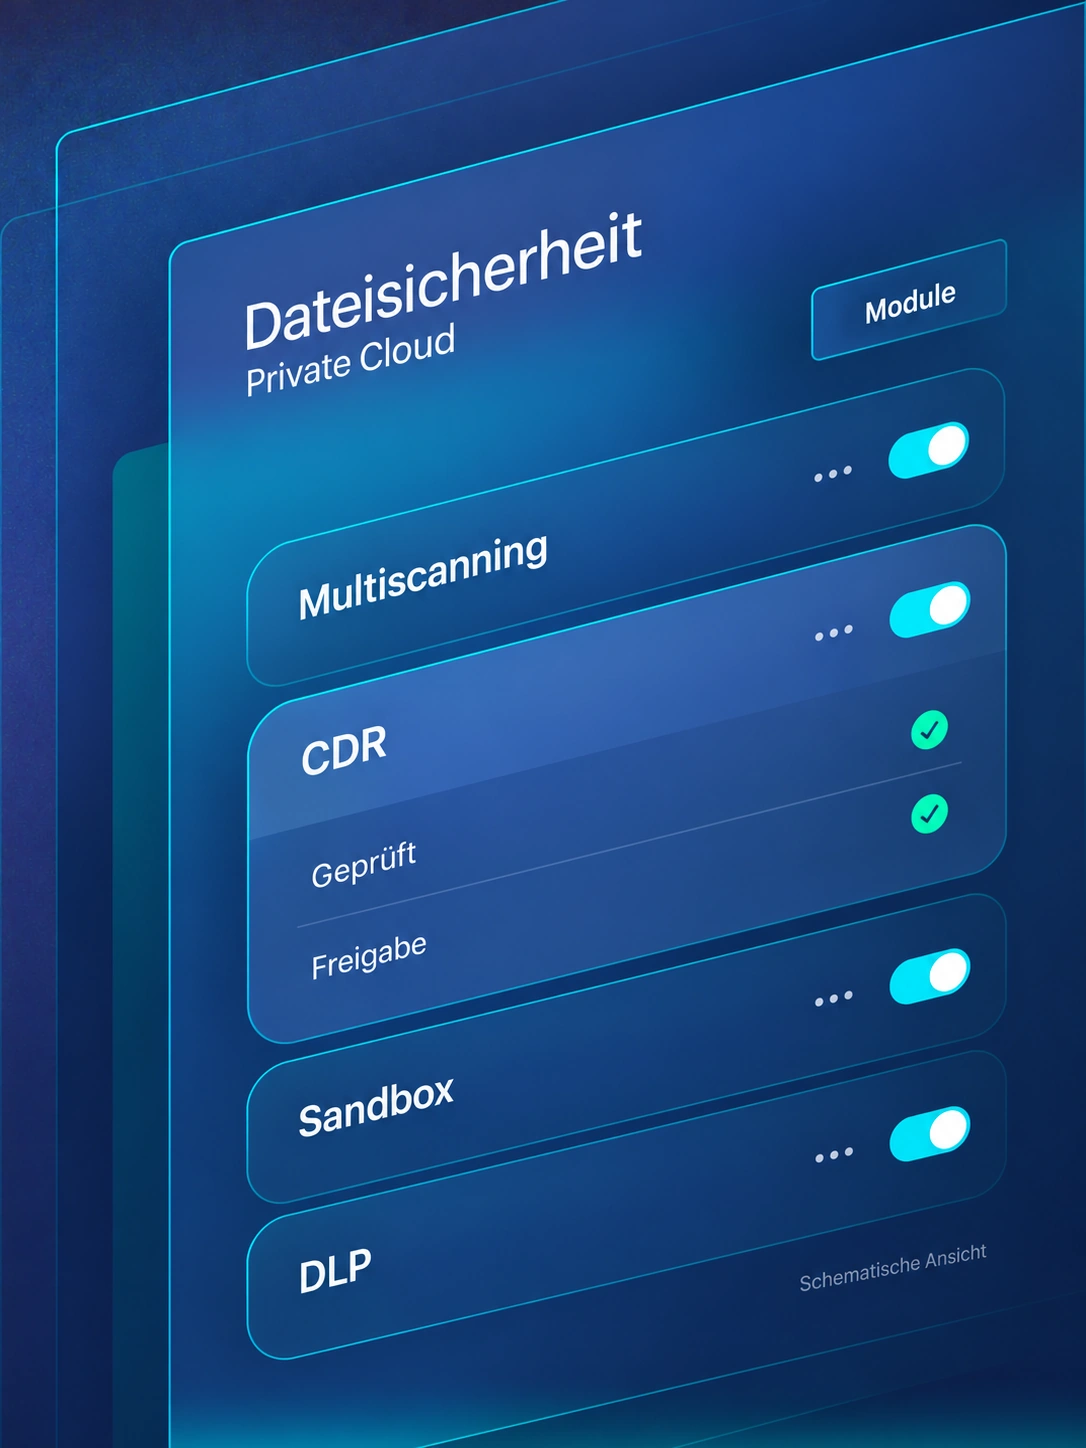
Schematische Modulübersicht einer privaten Cloud für industrielle Dateiprüfung
02

Gehostete / Private Cloud

Für containerisierte oder cloudnahe Abläufe mit kontrollierter Mandanten-, Netzwerk- und Betriebsarchitektur.

  • Cloud- und Containerintegration
  • Trennung von Daten und Verantwortungen
  • Skalierungs- und Verfügbarkeitskonzept
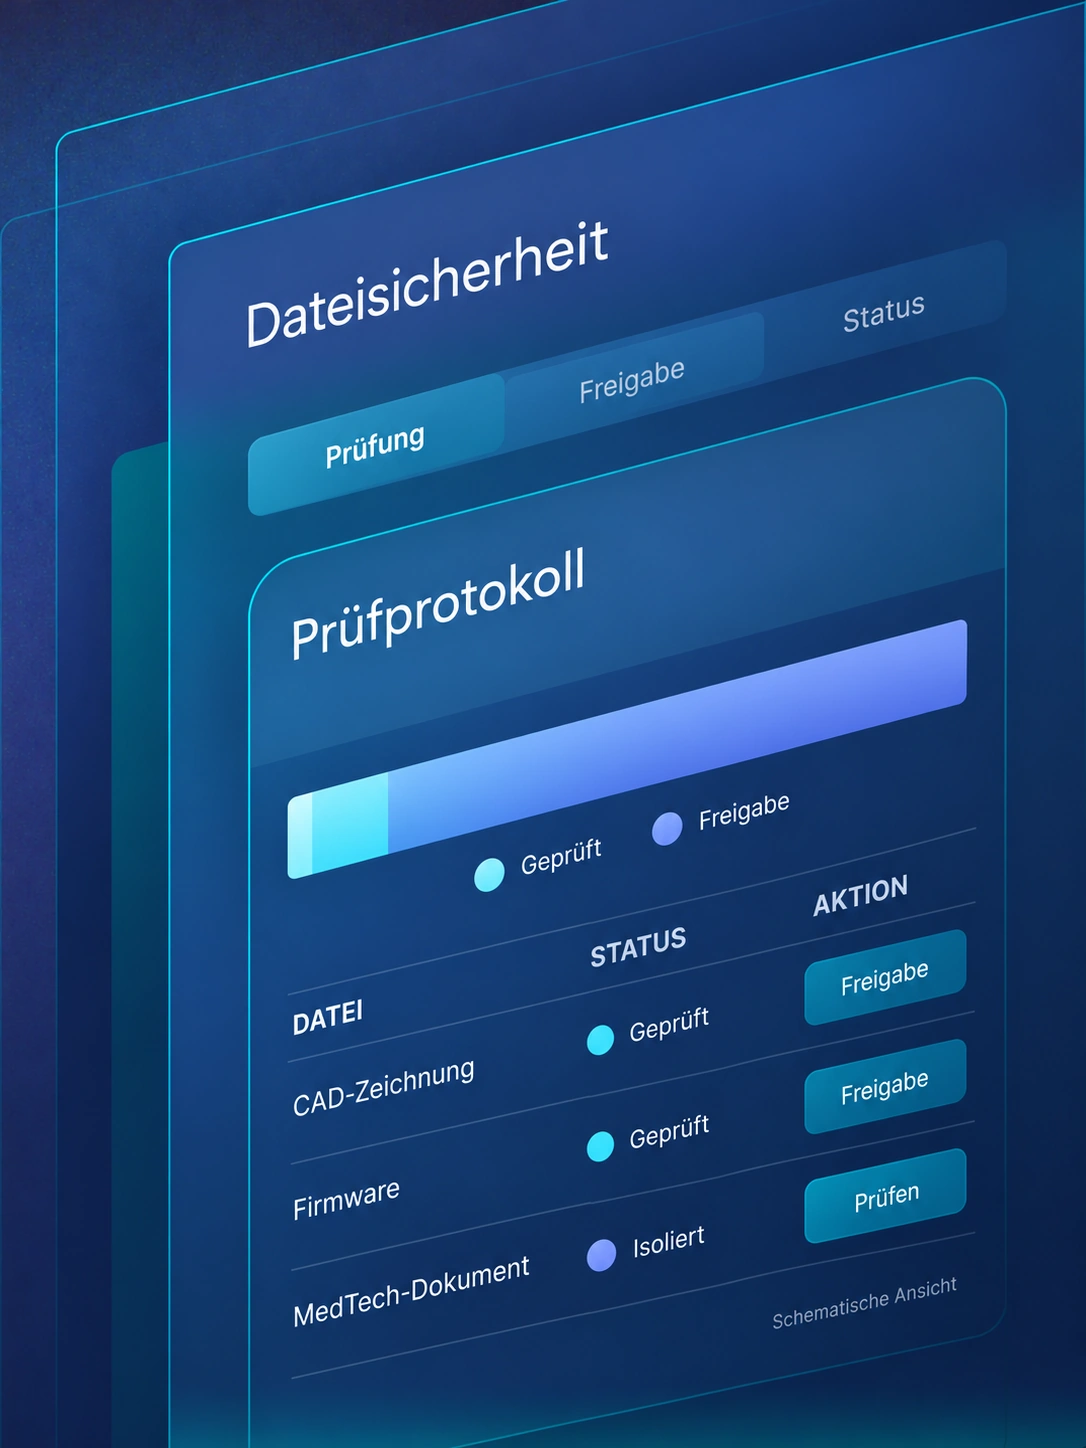
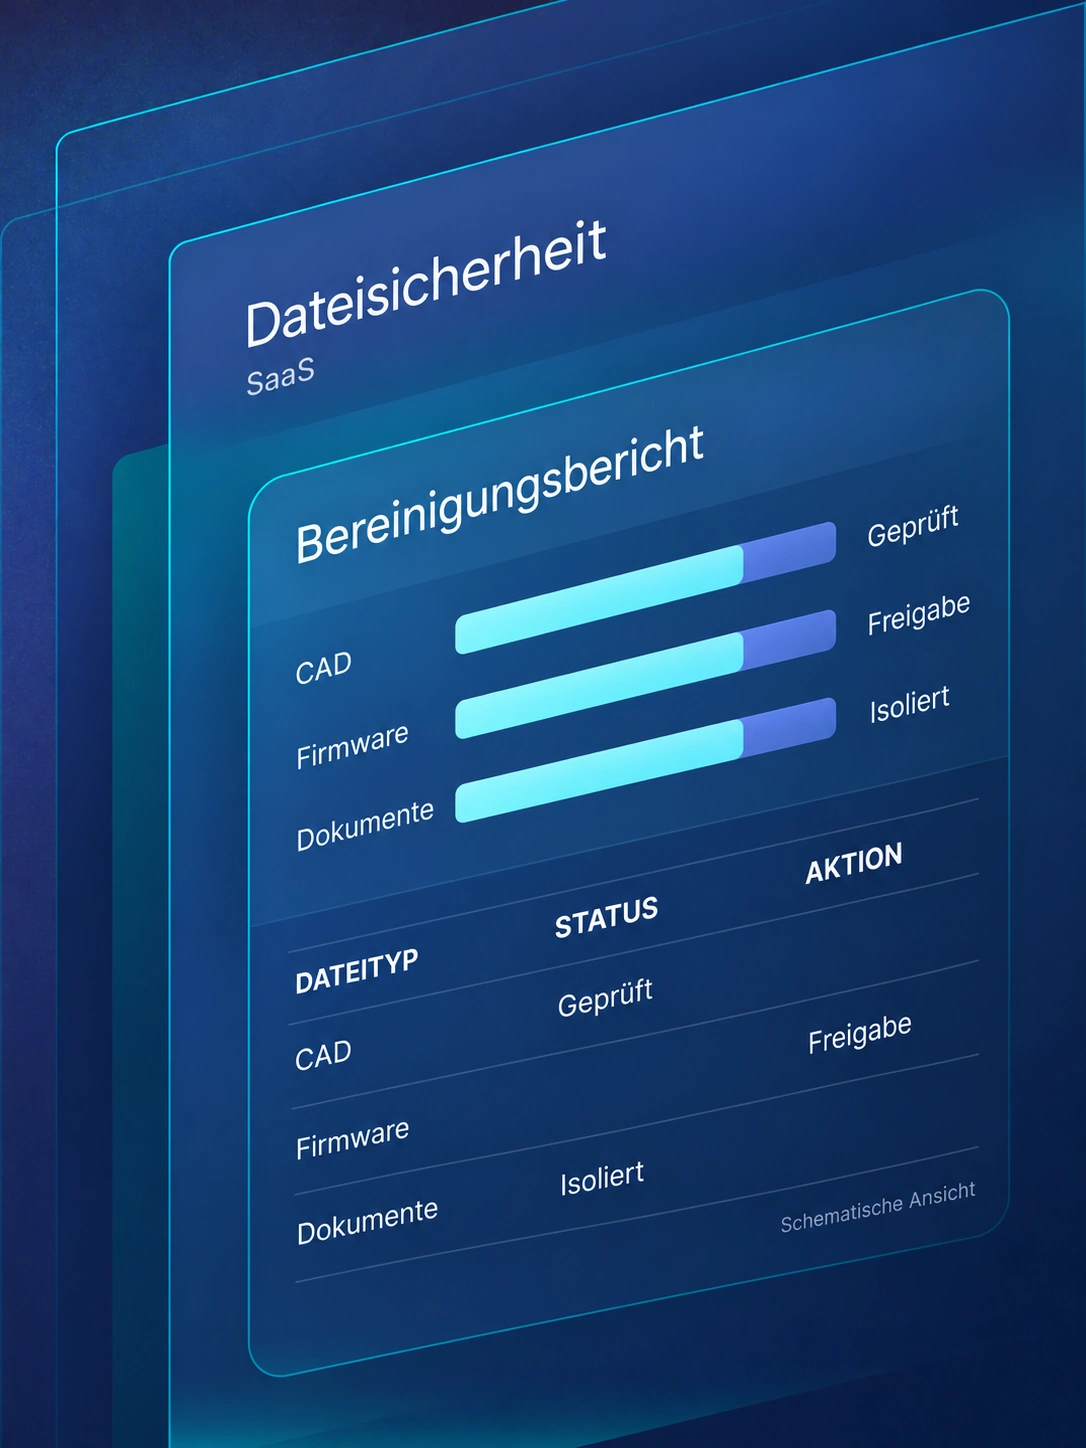
Schematische SaaS-Dashboard-Ansicht zur Prüfung und Bereinigung technischer Dateien
03

SaaS

Für klar abgegrenzte Abläufe, wenn Datenklassifikation, Übertragung, Anbieterbetrieb und Integration passend geregelt sind.

  • Geringerer eigener Plattformbetrieb
  • Datenwege und Auftragsverarbeitung prüfen
  • Schnittstellen und Ausfallszenarien planen

08 · ROLLEN & TECHNOLOGIE

Sicherheitsprozesse und Technologie sinnvoll verbinden.

PEC Healthcare betrachtet die organisatorischen und technischen Übergänge: Welche Dateien kommen an, wo werden sie verarbeitet und nach welchen Regeln dürfen sie weitergegeben werden? Geeignete Sicherheitstechnologien können unterstützte Dateien analysieren und – je nach Lösung und Format – kontrolliert verarbeiten. Daraus lässt sich ein Konzept für die jeweilige Systemlandschaft ableiten.

MULTISCANNING

Mehrere Malware-Erkennungsengines einsetzen.

Multiscanning analysiert Dateien mit mehreren Engines. Das liefert zusätzliche Erkennungsperspektiven, garantiert aber nicht, jede unbekannte Bedrohung zu finden.

CDR

Unterstützte Dateiformate kontrolliert verarbeiten.

CDR kann potenziell riskante Inhalte in unterstützten Formaten entfernen oder neutralisieren. Eine verlustfreie Bereinigung jeder technischen Datei wird nicht zugesagt.

BETREIBER · PRÜF- UND FREIGABEREGELN

Entscheidungen passend zum Prozess festlegen.

Je nach Ergebnis und Richtlinie kommen Weitergabe, zusätzliche Prüfung, Quarantäne oder Sperre infrage. Solche Regeln verhindern nicht sämtliche Angriffe; Zuständigkeiten und Betrieb bleiben zu klären.

Endrit Haliti, Geschäftsführer der PEC Healthcare GmbH

Verantwortung und Umsetzung

Dateisicherheit für qualitätskritische Fertigungsumfelder

PEC verbindet Prozess- und Organisationsarbeit mit einer strukturierten Betrachtung von Dateisicherheit. Für qualitätskritische Fertigungsumfelder werden Dateiquellen und Informationswege, Schutzregeln, Zuständigkeiten sowie die beteiligten Systeme gemeinsam betrachtet – vom Erstellen und Bearbeiten über Prüfung, Freigabe und Austausch bis zur Ablage. So wird ein Vorgehen an die konkreten Abläufe und Systemumgebungen angepasst, statt ein Standardmodell ungeprüft zu übertragen.

„Wir betrachten Organisation, Prozesse, Technologie und Menschen immer im Zusammenspiel.“

Endrit Haliti
Geschäftsführer, PEC Healthcare GmbH

09 · DER NÄCHSTE SCHRITT

Kritische Dateieingänge identifizieren und einen sinnvollen Prüfpunkt finden.

Sie möchten Lieferantendaten, externe Uploads oder Dateiübergaben an produktionsnahe Systeme besser absichern? In einem fachlichen Erstgespräch klären wir Ihre Ausgangssituation, mögliche Kontrollpunkte und einen sinnvollen nächsten Schritt.

  • Einordnung der relevanten Dateiquellen und Zielsysteme
  • Diskussion möglicher Prüf- und Freigabeansätze
  • Abstimmung eines konkreten Vorgehens für eine vertiefte Analyse
Dateisicherheit besprechen

10 · FAQ

Häufige Fragen zur industriellen Dateisicherheit

Wo sollte die Prüfung externer Dateien stattfinden?

Möglichst an einem kontrollierbaren Übergang, bevor Dateien in kritische Zielsysteme gelangen. Der geeignete Prüfpunkt hängt unter anderem von Quelle, Dateiformat, Übertragungsweg und Systemarchitektur ab.

Reicht ein klassischer Virenscanner aus?

Ein Virenscanner ist eine wichtige Sicherheitskomponente, deckt jedoch nicht automatisch alle Anforderungen komplexer Dateiflüsse ab. Je nach Risikoprofil können zusätzliche Analyseverfahren, Bereinigung unterstützter Formate, Richtlinien und dokumentierte Freigaben sinnvoll sein.

Lassen sich Lieferanten- und Engineering-Dateien prüfen?

Grundsätzlich lassen sich externe Dateiübergaben kontrollieren. Welche Dateien wie analysiert oder verarbeitet werden können, muss anhand der konkreten Formate und eingesetzten Technologien geprüft werden. Für proprietäre Konstruktions- oder Produktionsdateien gelten besondere Anforderungen.

Können Backups und Cloud-Speicher einbezogen werden?

Ja, dafür gibt es spezialisierte Speicher-Sicherheitslösungen. Ob und wie sich bestehende Systeme integrieren lassen, hängt von Speicherplattform, Zugriffsmodell und technischer Architektur ab.

Muss dafür die gesamte IT-/OT-Infrastruktur umgebaut werden?

Nicht zwangsläufig. Häufig beginnt die Analyse mit einzelnen Übergängen oder Prozessen. Ob eine vorgeschaltete Prüfung möglich ist und welche Änderungen erforderlich sind, muss für die jeweilige Infrastruktur bewertet werden.

Wie startet ein Projekt mit PEC Healthcare?

Im Erstgespräch klären wir relevante Dateiquellen, Zielsysteme und bestehende Sicherheitsmaßnahmen. Anschließend stimmen wir den Umfang einer vertieften Analyse und mögliche nächste Schritte ab.

11 · ABSCHLUSS

Welche externen Dateien erreichen Ihre kritischen Systeme?

Besprechen Sie mit PEC Healthcare, wo sich Dateiprüfungen in Ihren Entwicklungs-, Produktions- oder Freigabeprozessen sinnvoll verankern lassen.

Dateisicherheit besprechen